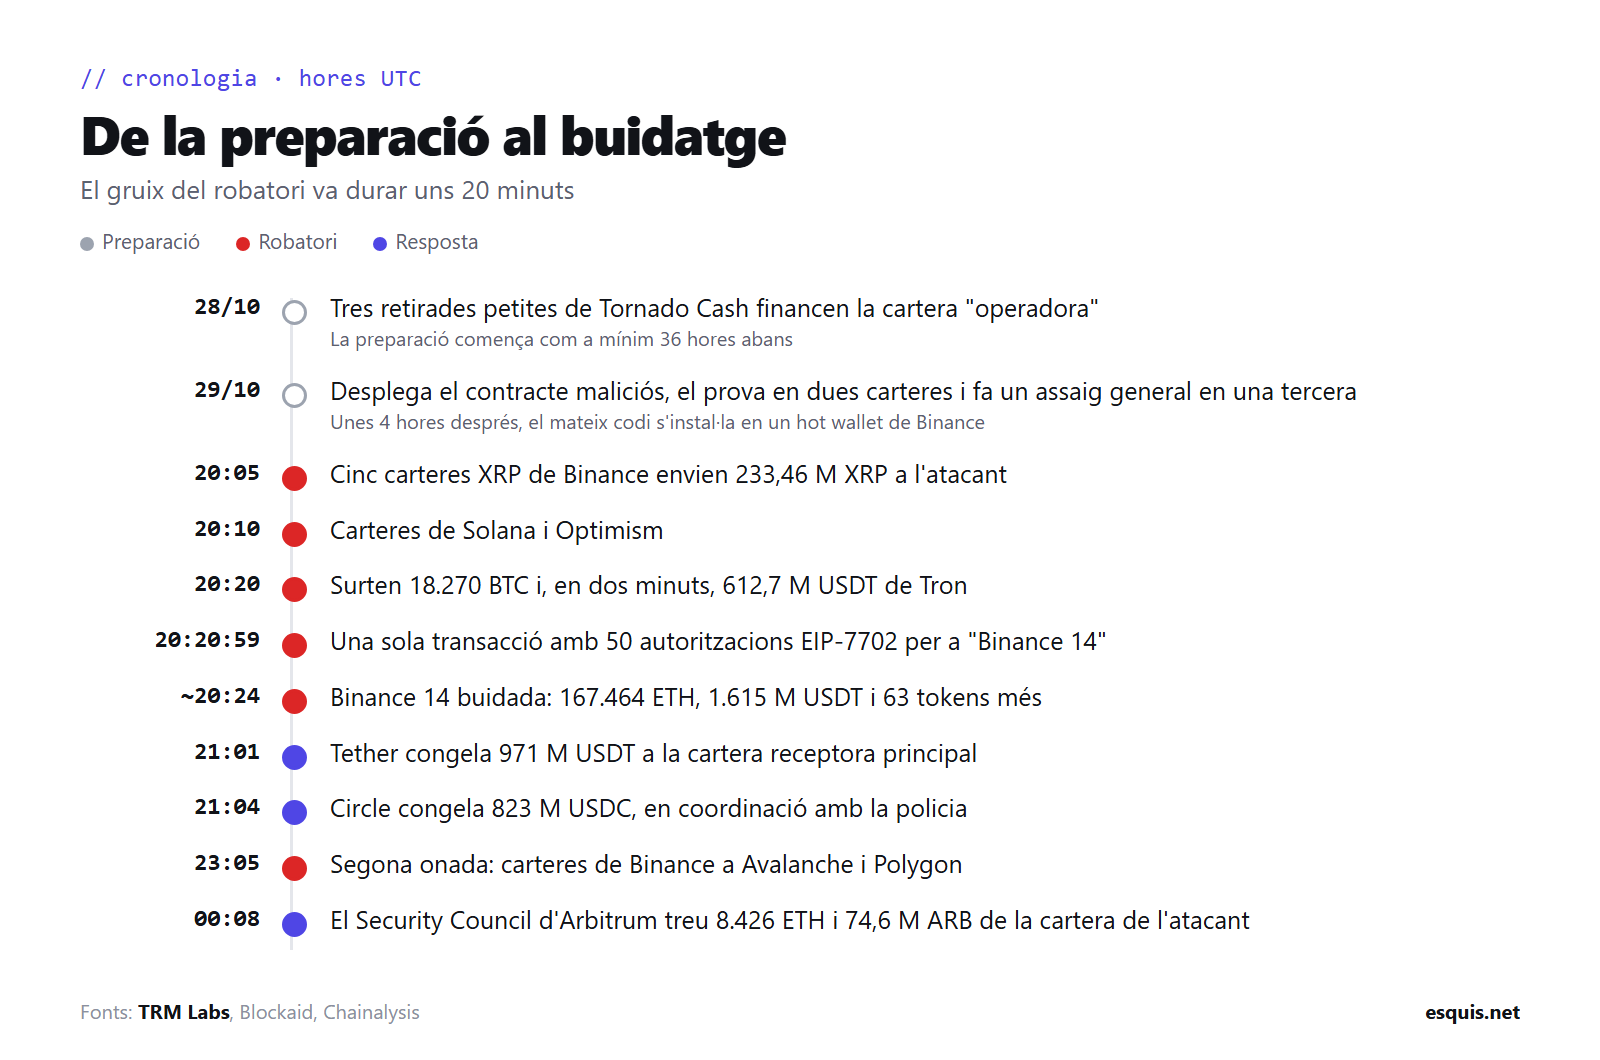
El dijous 29 d’octubre, a les 20:05 UTC (les 21:05 a Catalunya), unes carteres de Binance van començar a buidar-se soles. Vint minuts més tard s’havien perdut uns 6.360 milions de dòlars repartits en deu blockchains. És el robatori de criptomonedes més gran de la història: multiplica per quatre el de Bybit del febrer de 2025, que fins ara tenia el rècord.
En aquest article repasso què se sap del cas, com funciona el truc tècnic que es va fer servir a Ethereum (EIP-7702) i quines hipòtesis hi ha sobre com hi van entrar. Les dades verificades i les hipòtesis apareixen separades, perquè Binance encara no ha publicat cap anàlisi oficial de la causa.
Les xifres
- Quantitat robada: uns 6.360 milions de dòlars segons TRM Labs, 6.400 segons Chainalysis i 6.300 segons Binance.
- Durada: el gruix, en uns 20 minuts. Només el hot wallet anomenat «Binance 14» va perdre uns 2.500 milions en uns tres minuts i mig.
- Abast: deu blockchains (Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche i Polygon).
- Congelat: uns 2.700 milions al cap de quatre hores, gairebé tot stablecoins. Binance i Chainalysis parlen després de 2.800 a 3.000 milions.
- Autoria: TRM i Chainalysis l’atribueixen a TraderTraitor, un grup de pirates informàtics de Corea del Nord.
El que es pot veure a la blockchain
El més interessant és que no hi ha cap error criptogràfic ni cap contracte amb un forat de seguretat. A nou de les deu cadenes, les carteres de Binance van fer transferències normals i correctament signades cap a adreces de l’atacant. Tècnicament, la xarxa no tenia cap manera de distingir-les d’una retirada legítima.
A Ethereum l’atacant va anar més enllà i va fer servir una funció relativament nova, l’EIP-7702, per buidar una cartera sencera, amb més de 60 tokens diferents, en una sola operació.
Què és EIP-7702, explicat fàcil
A Ethereum hi ha dos tipus de comptes. Les carteres normals (EOA, externally owned accounts) es controlen amb una clau privada i només fan el que diu cada transacció signada. Els contractes intel·ligents són programes que poden aplicar regles, agrupar operacions, etc.
L’EIP-7702, que va arribar amb l’actualització Pectra del maig de 2025, permet que una cartera normal «vesteixi» temporalment el codi d’un contracte. N’hi ha prou que la cartera signi una autorització que diu, més o menys: «a partir d’ara, quan algú em cridi, executa el codi d’aquesta adreça». Pensa-hi com un poder notarial: signes un document perquè algú faci operacions en nom teu.
Cada autorització porta un número: el nonce, el comptador de transaccions de la cartera. Només és vàlida si coincideix amb el nonce que té la cartera en el moment exacte d’executar-se.
El truc de les 50 autoritzacions
«Binance 14» era un hot wallet que processava retirades contínuament, de manera que el nonce pujava sense parar. L’atacant no podia saber quin número tocaria just quan s’executés la seva transacció. La solució, segons ha reconstruït Blockaid: portar 50 autoritzacions signades per a 50 nonces consecutius (del 18.914.775 al 18.914.824) dins d’una sola transacció de tipus 4, enviada a les 20:20:59 UTC. Les altres 49 van fallar, però en tenia prou que n’encertés una.
L’autorització bona va fer que Binance 14 delegués en un contracte «escombra» que havia desplegat el mateix atacant hores abans. Aquest contracte tenia una funció sweep() que només podia cridar l’atacant: transferia tot l’ETH i tots els tokens i deixava 1 ETH a la cartera per pagar el gas. Resultat: 167.464 ETH, 1.615 milions d’USDT i 63 tokens més.
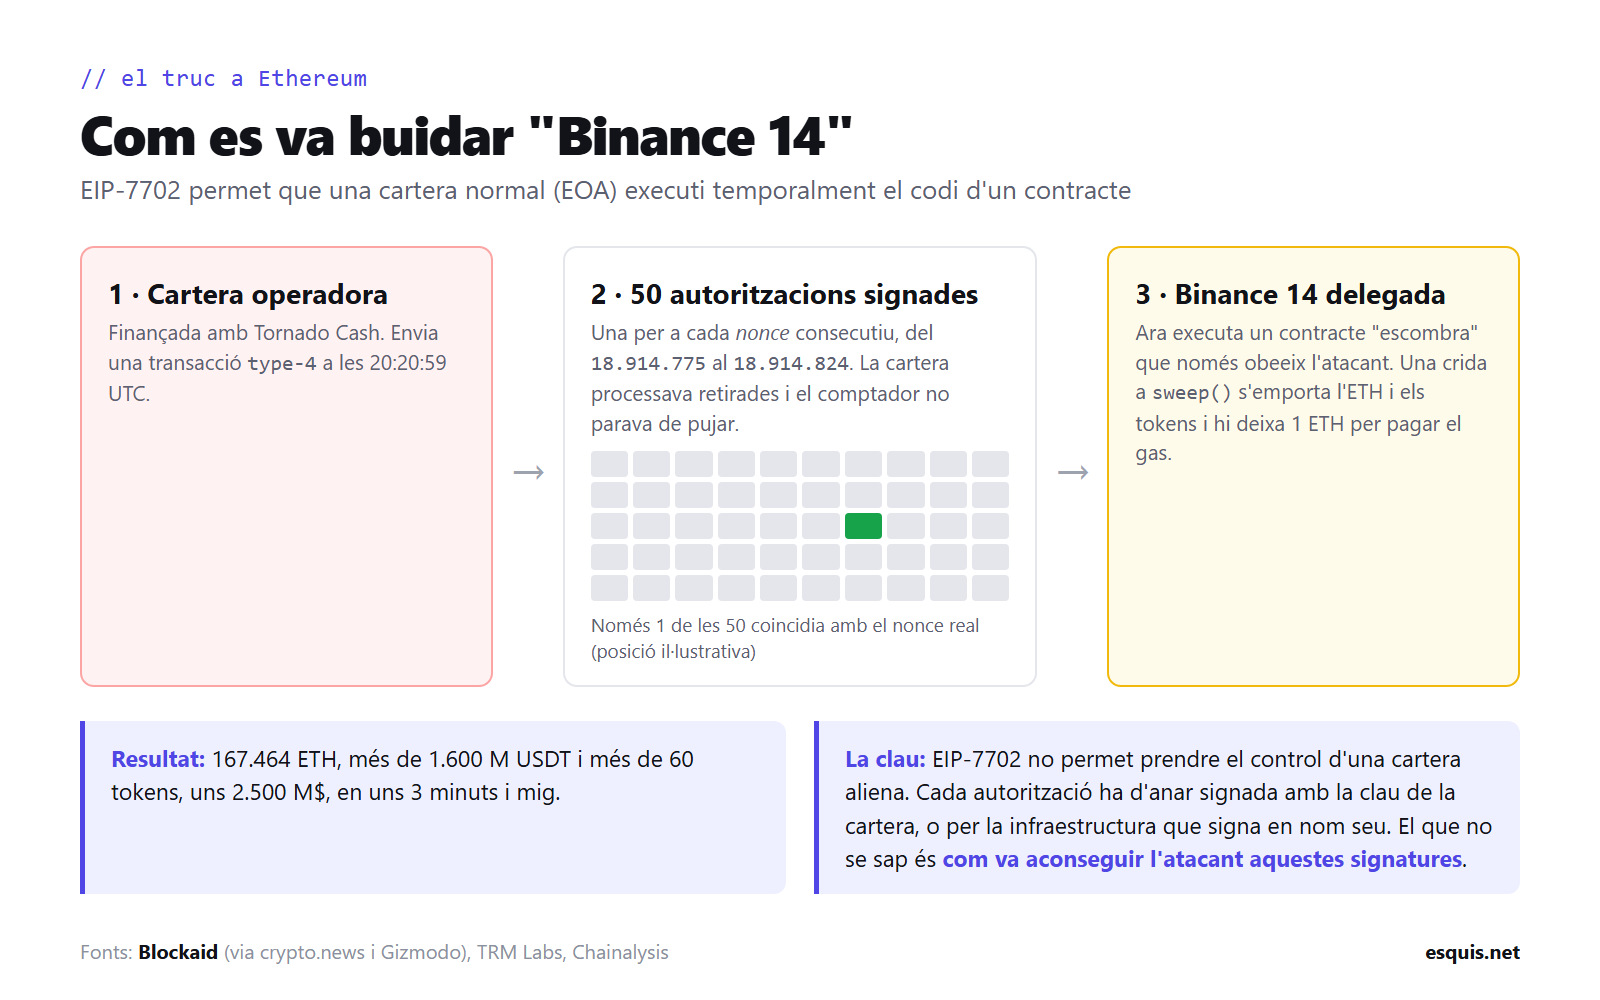
Un matís important: EIP-7702 no està «trencat». Com diu Derek Chiang (Ethlabs), la funció només va fer el robatori més ràpid i eficient. Sense ella, l’atacant hauria hagut de moure cada token amb una transacció diferent, competint amb les retirades legítimes pel següent nonce. Però les 50 autoritzacions eren vàlides: les havia de signar la clau de Binance 14 o el sistema que signa en nom seu. Aquesta és la gran pregunta.
Hipòtesis: com van aconseguir les signatures?
Aquesta part és especulativa. Combina el que ha dit Binance, l’anàlisi de les firmes que fan seguiment de la blockchain i el meu raonament.
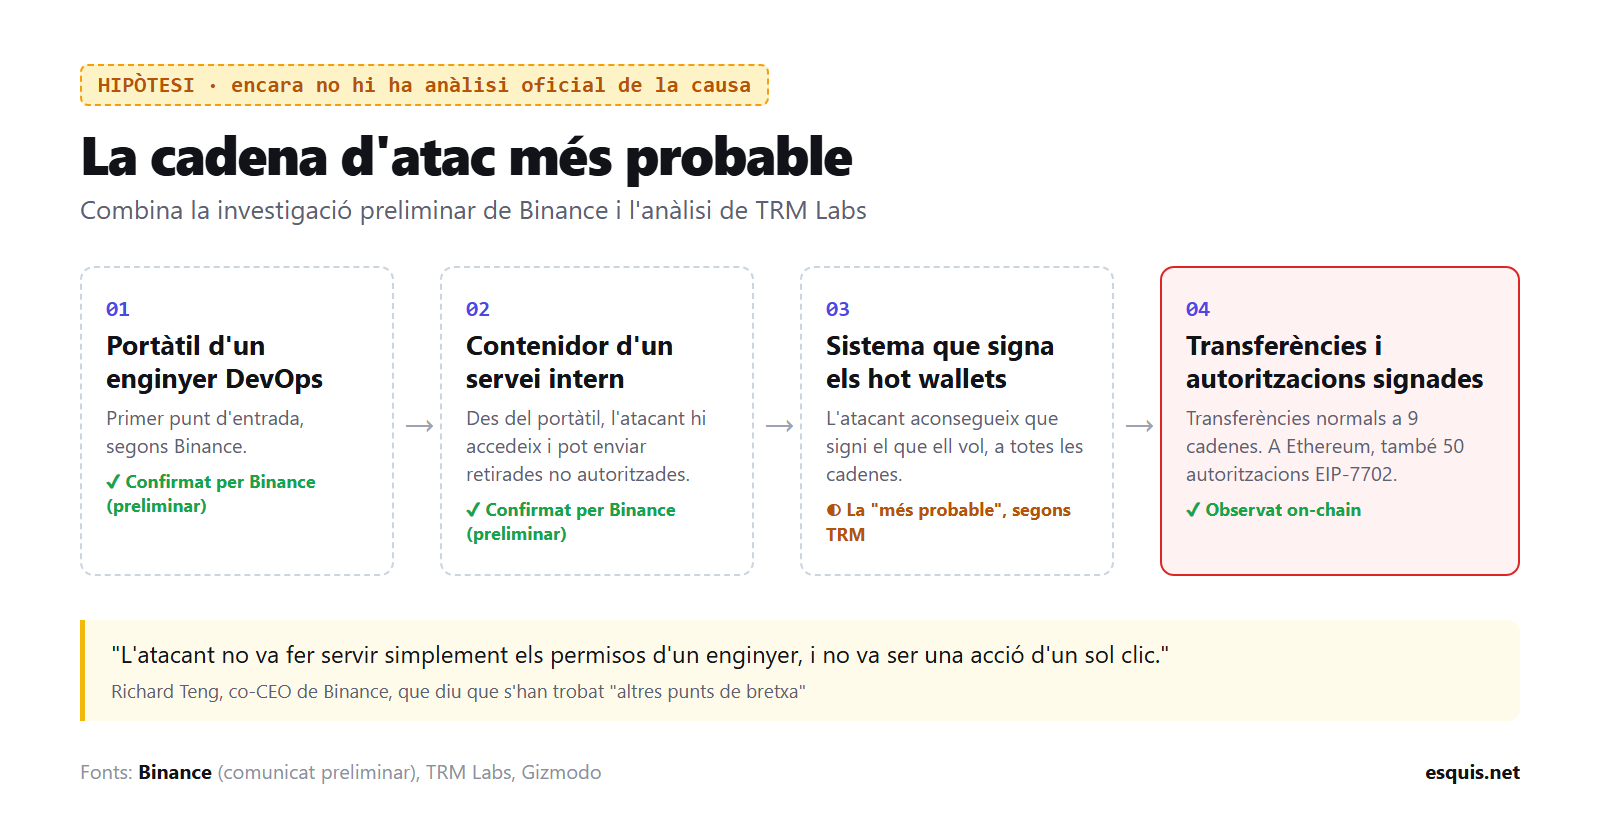
La investigació preliminar de Binance apunta al portàtil compromès d’un enginyer DevOps. Des d’aquell portàtil, l’atacant hauria accedit a un contenidor d’un servei intern capaç d’enviar retirades. Binance diu que no ha trobat cap prova que s’hagin filtrat claus privades. El co-CEO, Richard Teng, va afegir que l’atacant «no va fer servir simplement els permisos d’un enginyer» i que no va ser «una acció d’un sol clic»: s’han trobat altres punts de bretxa.
Hipòtesi 1: control del sistema de signatura (la més probable)
És la que defensa TRM Labs: l’atacant va aconseguir que la infraestructura que signa les transaccions dels hot wallets signés el que ell volia, a totes les cadenes. És l’única explicació que encaixa amb tot: transferències «normals» a nou cadenes, autoritzacions EIP-7702 a Ethereum i un ritme que només és possible amb automatització. Les autoritzacions es van signar abans de l’atac (per això n’hi havia 50 preparades), cosa que fa pensar que l’atacant va tenir accés durant hores sense que ningú se n’adonés.
Els exchanges no guarden les claus en un fitxer. Fan servir sistemes de signatura (HSM, MPC, serveis interns) que reben peticions d’altres serveis i les signen si compleixen unes regles. Si l’atacant controlava un servei que aquest sistema considerava de confiança, no li calia robar cap clau: n’hi havia prou de demanar signatures. Encaixa amb el que diu Binance: cap clau filtrada, però sí accés a un contenidor que podia enviar retirades.
Hipòtesi 2: autoritzacions obtingudes amb engany
Els primers indicis feien pensar en un phishing d’autoritzacions: algú de dins signa una cosa que creu inofensiva. El problema, com assenyala TRM, és que això només explicaria el que va passar a Ethereum, no les altres nou cadenes. A més, un primer missatge de Blockaid parlava d’una «clau robada», però Binance ho desmenteix de moment.
Hipòtesi 3: algú de dins
Sempre surt en un cas així, però de moment no hi ha cap prova pública que fos una feina interna. El patró (finançament per Tornado Cash, proves en carteres petites, assaig general hores abans) és el de TraderTraitor en atacs anteriors.
Comparació amb Bybit (febrer de 2025)
El paral·lelisme és evident. A Bybit, el mateix grup va comprometre l’ordinador d’un desenvolupador de Safe{Wallet}, el proveïdor de la cartera multisignatura, i va injectar JavaScript maliciós a la seva interfície web. Els responsables de Bybit van aprovar el que semblava una transferència rutinària, però en realitat era una operació que canviava la lògica de la cartera i en donava el control a l’atacant. Es van perdre 1.500 milions.
En tots dos casos, la criptografia va funcionar perfectament. L’atac va anar contra el que hi ha al voltant de la signatura: l’estació de treball d’un tècnic i la cadena de programari que decideix què se signa. A Bybit van enganyar persones; a Binance, si es confirma la hipòtesi 1, van enganyar màquines.
Què es van endur
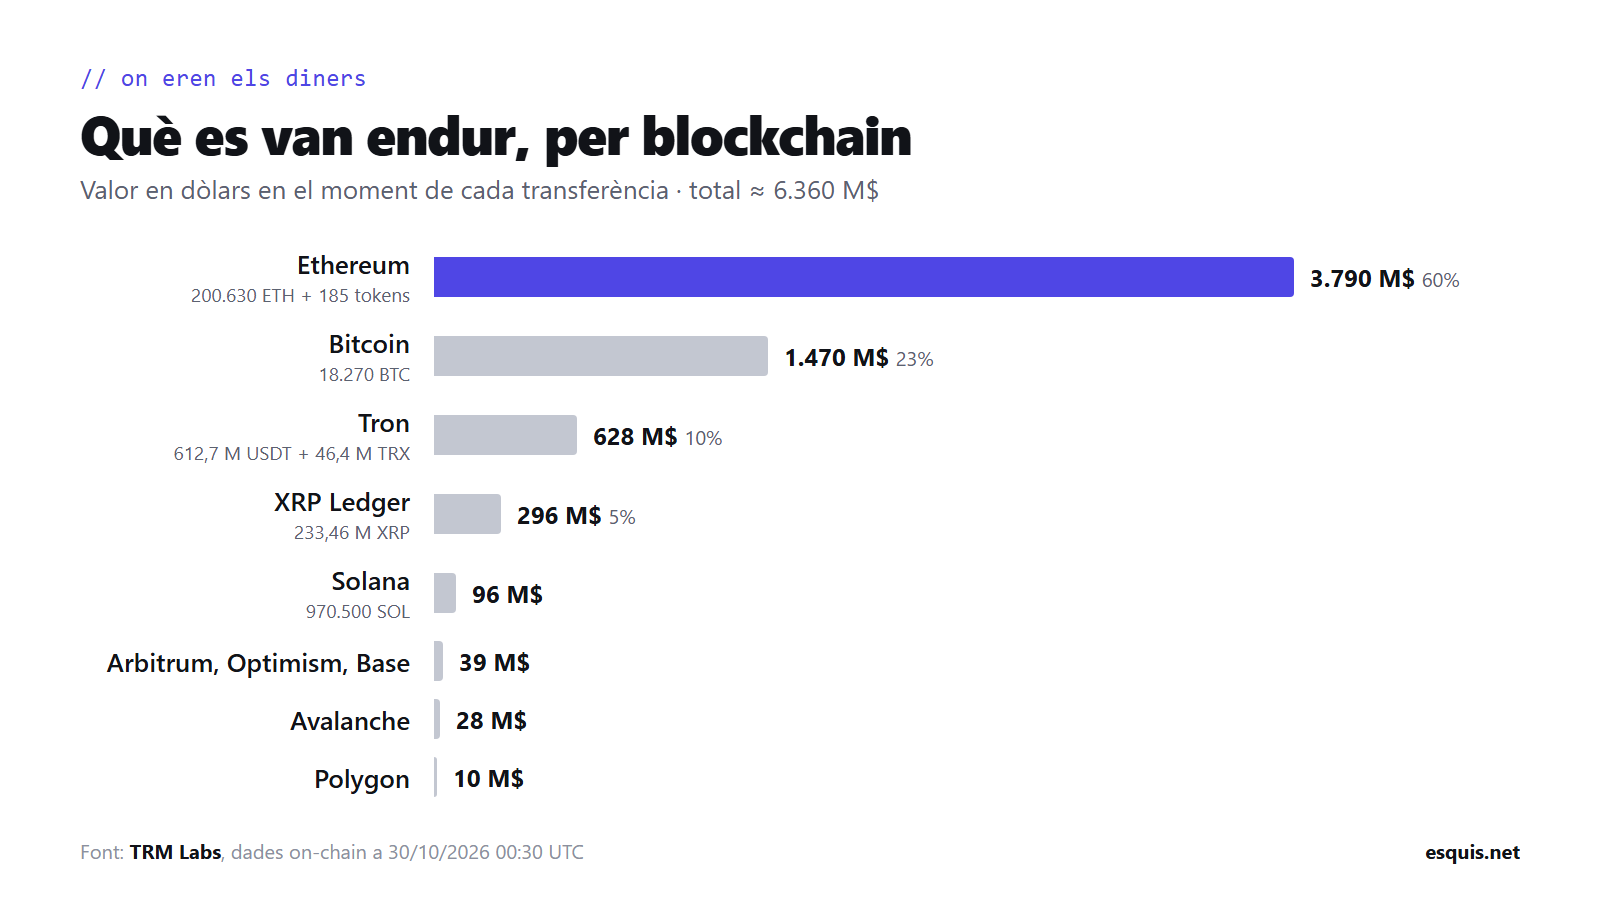
Ethereum s’emporta el 60% del botí, entre ETH i stablecoins (1.875 milions d’USDT, 823 milions d’USDC i 88,5 milions de RLUSD). Els 18.270 BTC es van trossejar immediatament en blocs de 1.000 i de 100 BTC dins del mateix bloc, una tècnica clàssica per dificultar el seguiment.
Una cursa contra els congelaments
Les stablecoins tenen una particularitat que l’atacant coneixia: l’emissor les pot congelar. Per això la primera fase del blanqueig va ser una cursa per canviar-les per actius que ningú pot bloquejar:
- UniswapX: va vendre 325 milions d’USDT a creadors de mercat a canvi d’uns 122.300 ETH. Va acceptar més d’un 10% de pèrdua respecte al preu de mercat per guanyar velocitat.
- Aave: va dipositar 60 milions d’USDT com a garantia i en va demanar en préstec uns 19.760 ETH, que no té cap intenció de tornar. Aave va congelar els mercats afectats.
- Tron: 300 milions d’USDT a JustLend i 200 milions més a través de carteres intermèdies.
- RLUSD: va vendre 48 milions en 19 minuts abans que Ripple congelés la resta.
Tether va congelar 971 milions d’USDT 37 minuts després del buidatge principal, i Circle, 823 milions d’USDC tres minuts més tard. És una ironia que fa pensar: el que més ha limitat el robatori és justament la part centralitzada del món cripto. Fins i tot el Security Council d’Arbitrum va forçar la sortida de 8.426 ETH i 74,6 milions d’ARB de la cartera de l’atacant, una intervenció que obrirà debat sobre fins on arriba la descentralització d’aquestes xarxes.
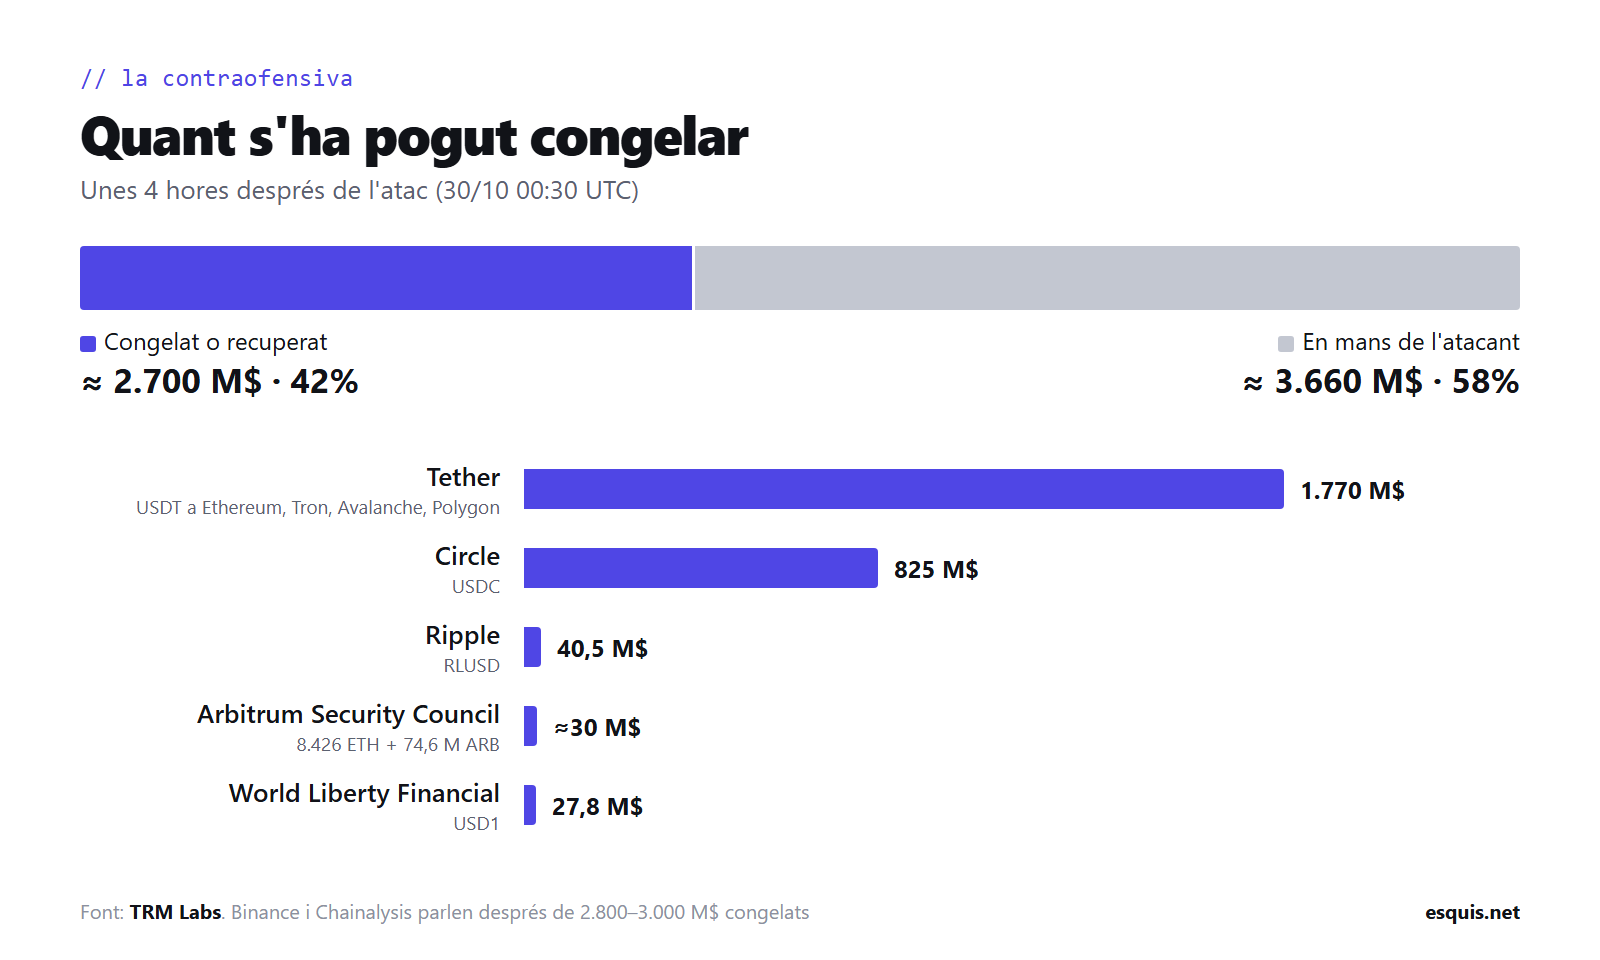
Segons TRM, l’atacant encara controla més de 420.000 ETH i els 18.270 BTC, uns 2.400 milions de dòlars. Per ara no ha fet servir tants ponts entre cadenes com després de Bybit, però TRM preveu que la fase següent passarà per ponts, serveis d’intercanvi i brokers OTC.
Qui hi ha al darrere
TRM Labs ho atribueix «amb un alt grau de confiança» a TraderTraitor, la unitat de Corea del Nord que, segons l’FBI, va fer el robatori de Bybit. Chainalysis arriba a la mateixa conclusió per una prova molt concreta: fons robats a Binance s’han barrejat amb fons del robatori a Bitget del mes passat (uns 388 milions, segons l’investigador ZachXBT), que ja s’havia atribuït a Corea del Nord. Corea del Nord sempre nega aquestes acusacions.
En perspectiva
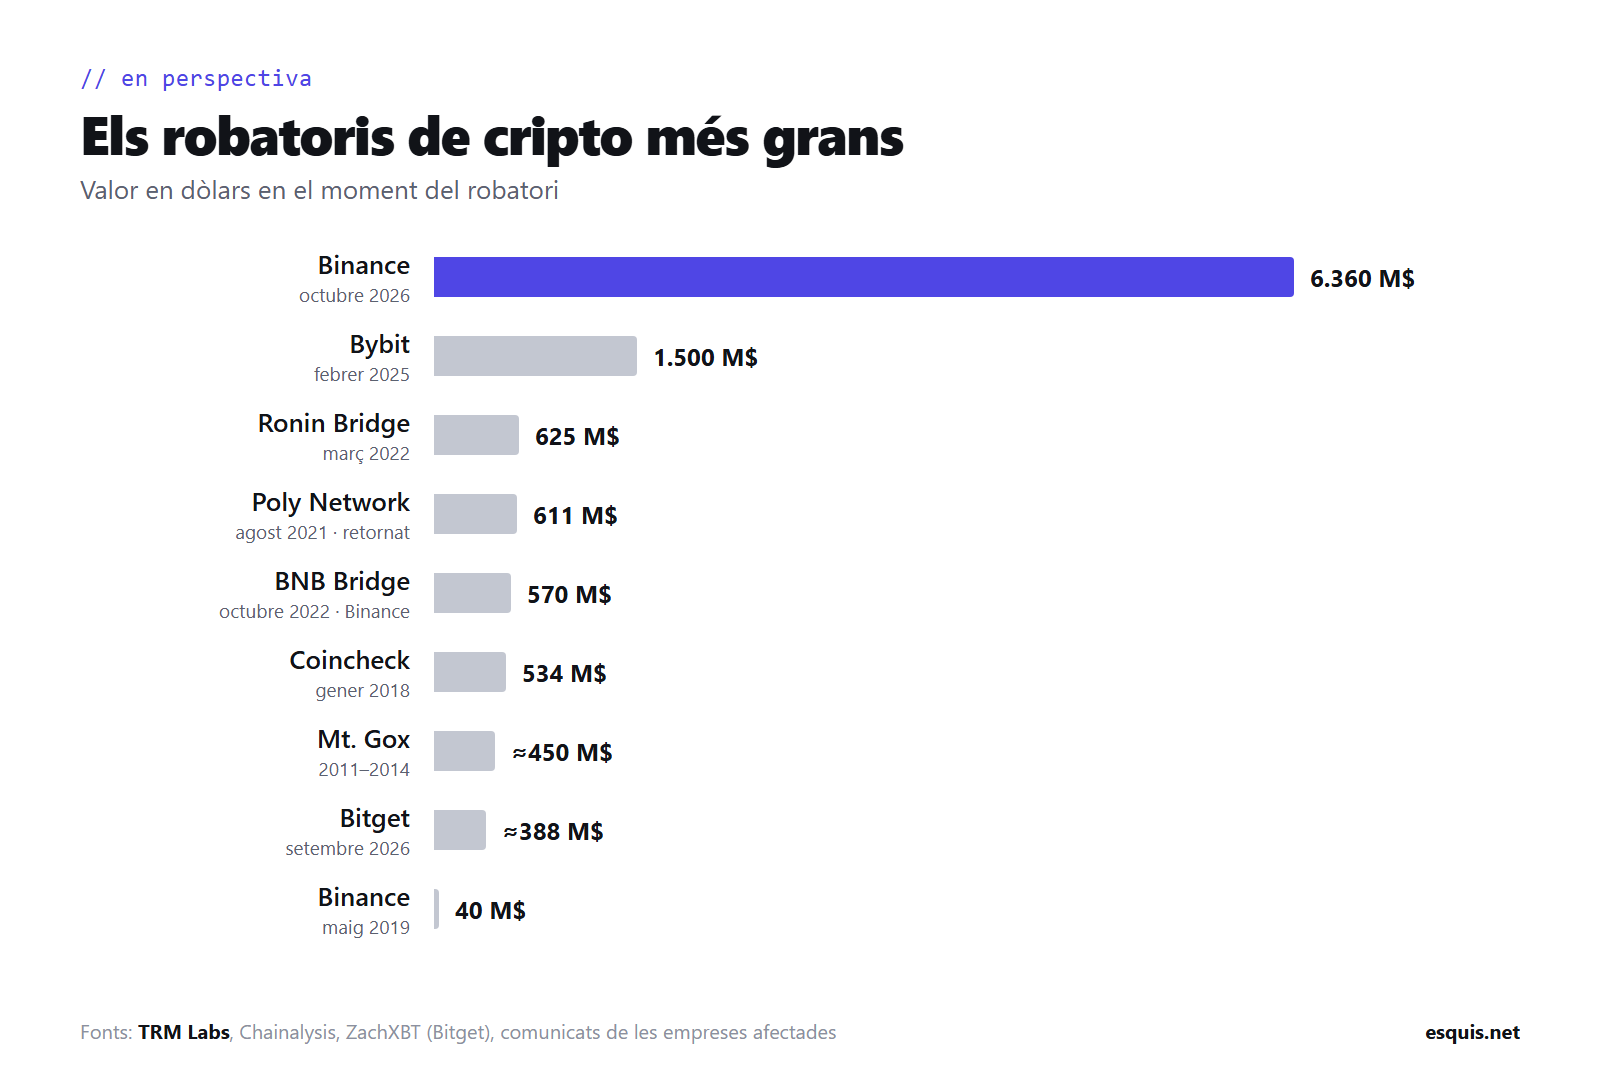
Per fer-nos una idea: el robatori de Binance és més gran que tots els altres de la llista junts. I no és el primer cop que Binance hi surt: el 2019 li van robar 7.000 BTC (uns 40 milions d’aleshores) d’un hot wallet, i el 2022 es van perdre uns 570 milions per una vulnerabilitat al pont de la seva cadena BNB.
I ara què?
- Els clients no hi perden, en principi. Binance assegura que cobrirà totes les pèrdues amb el fons d’emergència SAFU (uns 1.200 milions, segons Fundstrat) i amb fons propis. «Els vostres diners estan segurs i cobrim cada pèrdua», ha dit Richard Teng.
- Retirades: la cofundadora Yi He va dir el 30 d’octubre que esperen reprendre-les «en les properes 48 hores».
- Informe oficial: Binance ha promès una anàlisi detallada de la causa i una prova de reserves actualitzada, però sense data.
- Mercat: el bitcoin ha caigut per sota dels 78.000 dòlars.
Lliçons per a qui administra sistemes
No cal gestionar milers de milions en cripto perquè aquest cas ensenyi coses. Aquesta és la meva lectura:
- El portàtil d’un DevOps és infraestructura crítica. Si des d’una estació de treball es pot arribar a producció, s’ha de protegir com un servidor de producció: equips dedicats per a tasques privilegiades, sense correu ni navegació, i accés amb credencials de curta durada.
- Qui signa no s’hauria de fiar de qui demana. Un sistema de signatura ha de tenir regles pròpies i independents: destinacions permeses, límits d’import i de velocitat, i aprovació humana per a tot el que surti del normal. Si un servei intern compromès pot fer signar qualsevol cosa, el problema és de disseny.
- Bloquejar el que no fa falta. Un hot wallet de retirades no té cap motiu per signar autoritzacions EIP-7702. Una regla tan simple com «aquest tipus d’operació no se signa mai» hauria evitat la part d’Ethereum.
- Detectar ràpid no serveix si la resposta és lenta. Blockaid va detectar el robatori en menys de dos minuts. Amb atacs automatitzats que duren 20 minuts, cal un «botó vermell» automàtic que aturi les retirades sense esperar una reunió.
- El mínim imprescindible en calent. Com menys saldo hi ha als sistemes connectats, menys es pot perdre. Val per a carteres i també per a credencials, tokens i permisos.
Fonts
- TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
- Chainalysis: The $6.4 Billion Binance Hack: Tracing the North Korea Link
- crypto.news: How one wallet trick led to a $6.3 billion breach (amb l’anàlisi de Blockaid)
- Gizmodo: How Hackers Stole $6.3 Billion From Binance in Minutes
- CNBC: Binance’s $6.3 billion hack: What we know and what comes next
- TechCrunch: Binance pauses withdrawals as hackers suspected of stealing billions in crypto
Nota: article preparat amb l’ajuda d’IA (Claude). Les dades provenen de les fonts enllaçades, i les hipòtesis estan marcades com a tals. És una història en evolució: les xifres poden canviar quan Binance publiqui el seu informe.